「うちのホームページには、盗まれて困るような情報はないから大丈夫」
そう思っている方は、多いのではないでしょうか。会社案内とお知らせ、問い合わせフォームがあるくらいのホームページなら、たしかに大事な情報はほとんど置かれていません。
ところが、公開してまだ2か月ほどのSOLEIAのサイトにも、30日間で約9,500回、ふつうの閲覧とは考えにくいアクセスが来ていました。
狙われているのは、情報だけではありません。多くの場合、目当てはホームページそのものです。
この記事の内容は、2分ほどの動画でもまとめています。
狙われているのは「情報」より「ホームページそのもの」
Googleは、サイトに入り込む人の目的として、お金もうけのためのスパム、情報を盗むこと、主張の掲示、ウイルスを広めること、いたずらなどを挙げています(Google「ハッキングされたサイトに関するよくある質問」)。情報を盗むのは、そのうちの一つにすぎません。
たとえば、次のような使われ方があります。
知らないうちに、怪しいページを作られる
サイトの中に、身に覚えのないページを大量に作られることがあります。Googleが「日本語キーワードによるハッキング」と呼んでいる手口では、自動で作られた日本語の文章のページが並び、偽ブランド品を売る店へのリンクが貼られます(Google「日本語キーワードによるハッキングを解決する」)。
わざわざ他人のサイトに作るのは、すでに検索結果に出ている会社のサイトを使えば、新しくサイトを作らなくても、不正なページを人の目に触れさせられる可能性があるからです。
見に来た人を、偽のサイトへ連れていく
ページを書き換えて、見に来た人を偽のサイトへ連れていったり、カード番号などを入力させようとしたりする使われ方もあります。Googleは、攻撃者が無関係の普通のサイトを乗っ取って、こうした偽の中身を置くことがあると説明しています(Google 検索セントラル「ソーシャル エンジニアリング」)。
警察庁も、改ざんされたサイトを見た人がウイルスに感染するおそれがある、としています(警察庁「ウェブサイト改ざん対策」)。
公開2か月のSOLEIAにも、30日間で約9,500回の不審なアクセス
では、小さなサイトにも本当に来ているのか。SOLEIAのサーバーに残っている30日分の記録(2026年10月11日〜11月9日)を数えてみました。
自分自身のアクセスや、WordPressが自動で行っている処理を除いたうえで、ログイン画面や管理画面、設定ファイルなど、ふつうの読者が開くことのない場所を探しに来たアクセスだけを数えると、9,454回ありました。1日あたり300回ほどで、送ってきたのは260を超える異なるIPアドレス(インターネット上の住所のようなもの)です。
これは、あくまで「不審なアクセスが来た回数」で、「入られた回数」ではありません。
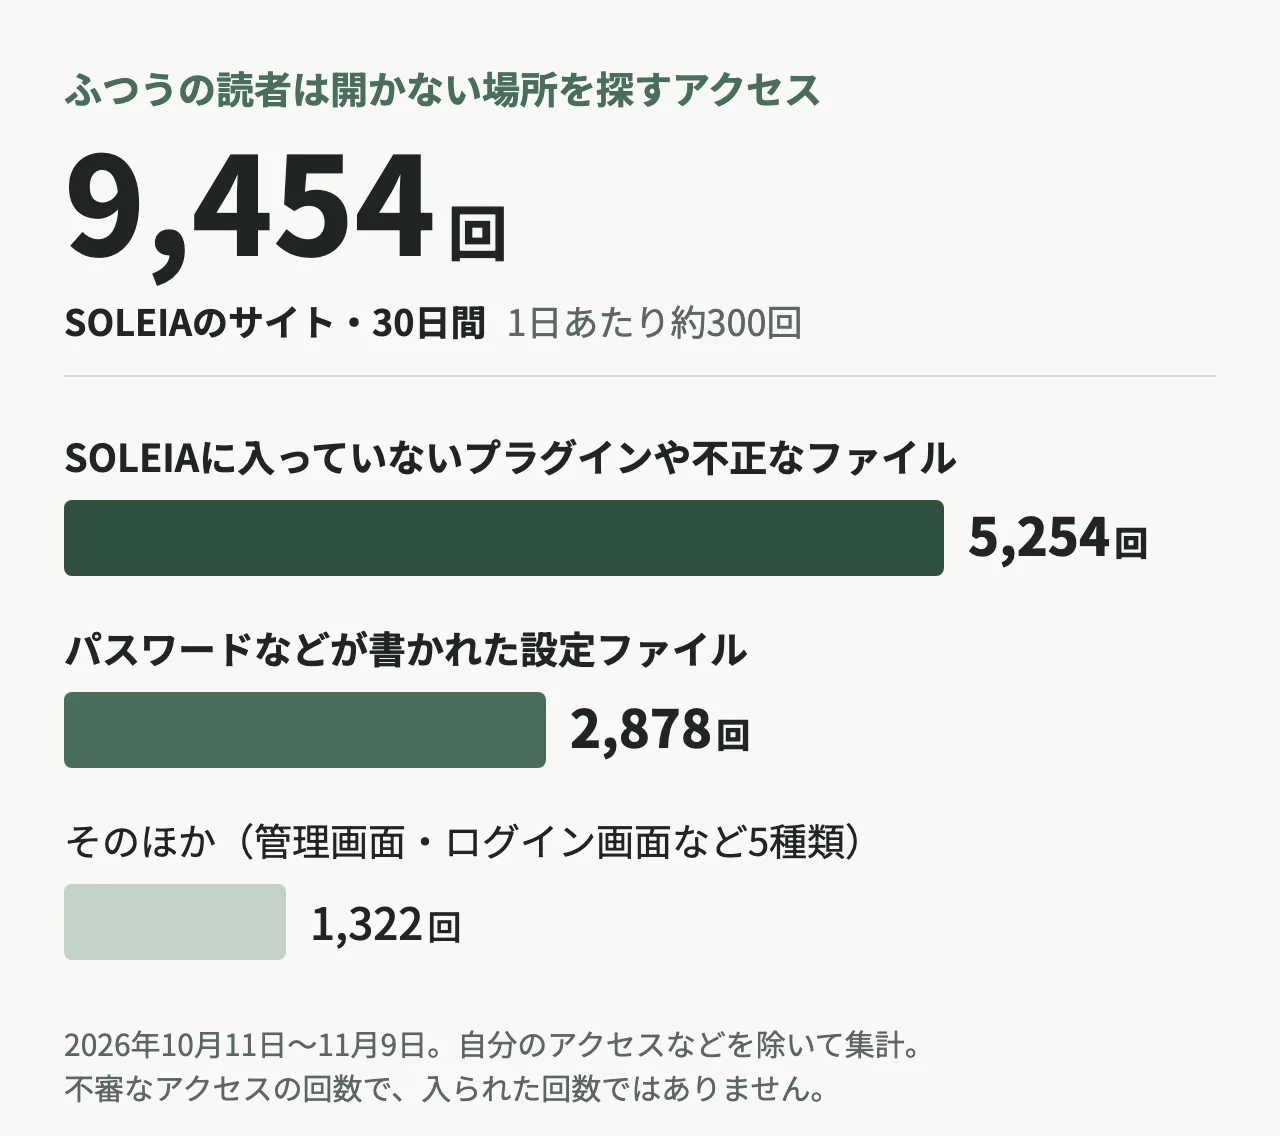
| 探されていたもの | 30日間の回数 |
|---|---|
| 弱点が知られているプラグインや、攻撃のあとに置かれることが多いファイル(SOLEIAには入っていないもの) | 5,254回 |
| パスワードなどが書かれた設定ファイル | 2,878回 |
| 管理画面 | 826回 |
| ほかのツールの管理画面 | 228回 |
| ログイン画面 | 130回 |
| ユーザー名 | 73回 |
| WordPressの外部連携用の入口 | 65回 |
| 合計 | 9,454回 |
一番多かったのは、SOLEIAには入っていないプラグインのファイルで、全体の半分以上を占めていました。攻撃する側は、「弱点があるプラグイン」「攻撃したあとに置くファイル」の名前の一覧を持っていて、それをどのサイトにも片っ端から試しているようです。サイトに何が入っているかを確かめてから来るわけではない、ということが、この数字からも見えてきます。
こうしたアクセスは、ほとんどがサーバー側で拒否されるか、「そのページはありません」と返されていました。SOLEIAでは公開したときから、ログイン画面の場所を変える、ログインの失敗が続いたら止める、といった対策をしています。セキュリティ用のプラグインのログイン履歴には、確認した時点でログインの失敗の記録はありませんでした。また、今回調べたサーバーのアクセスの記録からも、不正なログインの成功を示すものは見つかりませんでした。
まとめると、こういうことです。
- 不審なアクセスは、30日間で約9,500回来ていた
- 今回調べた記録の範囲では、不正にログインされた形跡はなかった
- 対策をしていても、不審なアクセスそのものは毎日来る
なお、記録はアドレスの形で機械的に振り分けたものなので、ここに数えたアクセスがすべて悪意のある攻撃だったとまでは言えません。それでも、公開して数か月の小さなサイトに、ふつうの読者とは違う動きのアクセスが、毎日これだけ来ています。
「有名だから」ではなく「入れる所があるから」
有名な会社や大きな会社が狙われる、というイメージがあるかもしれません。でも、ホームページへの攻撃は、相手の知名度とはあまり関係がありません。
入り込む方法として警察庁が挙げているのは、盗んだIDとパスワードでのログイン、ソフトウェアの弱点の悪用、アクセスの制限の不備です。どれも、会社の大きさではなく、サイトの状態で決まります。
2017年には、WordPressの特定のバージョンにあった弱点を突かれて、国内の複数のサイトが書き換えられました(JPCERT/CC「WordPress の脆弱性に関する注意喚起」)。同じ弱点を持つサイトが、規模に関係なく被害に遭った例です。
弱点がないか調べられること自体は、SOLEIAの記録のように、どのサイトにも起きています。実際に入られてしまうかどうかを分けるのは、古いまま放置された部品や、推測されやすいパスワードといった「入れる所」があるかどうかです。ログイン画面の場所を変えるのは対策の一つですが、それだけで十分というわけではなく、部品の更新やパスワードの管理と組み合わせて考える必要があります。
入られると、困るのは持ち主だけではない
入られたときに困るのは、サイトの持ち主だけではありません。
- 見に来たお客様:いつもの会社のサイトを開いたつもりが、偽のサイトに連れていかれる
- 検索やブラウザ:Chromeに「偽のサイト」の警告が出たり、検索結果に会社名と一緒に怪しいページが並んだりする
- 会社:原因を調べて元に戻すまで、手間と費用がかかる。お客様からの信用も揺らぐ
情報が盗まれなくても、知らないうちに、見に来た人を傷つける側にされてしまう。個人情報を持っていないサイトでも気をつけたい理由は、ここにあります。
自分で見ても、気づきにくい
やっかいなのは、入られていても、持ち主が自分のサイトを開いただけでは気づきにくいことです。
先ほどの「日本語キーワードによるハッキング」では、作られたページは検索結果にだけ出ることが多く、検索エンジンと普通に見に来た人とで、見せる中身を変えることもあるそうです(Google)。いつもどおりトップページが表示されていても、安心とは限りません。
まず確かめておきたい3つのこと
専門の知識がなくても、今日から確かめられることを3つ挙げます。
- 自社のアドレスで検索してみる:Googleの検索窓に「site:自社のドメイン」(例:site:example.co.jp)と入れると、Googleに登録されているページが一覧で出ます。見覚えのないページや、読めない日本語のページが混ざっていないか見てみてください。警察庁も、発見方法の一つとして挙げています
- Google Search Consoleに登録しておく:Googleがセキュリティ上の問題を見つけた場合に、ここで知らせが届くことがあります。「セキュリティの問題」という欄で、問題が見つかっていないか確かめられます。知らない人がオーナーに追加されていないかも、あわせて見ておくと安心です
- 誰が、いつ更新しているかを知っておく:WordPressなどの本体や部品の更新を、誰がどのくらいの頻度でしているか。制作会社に任せている場合は、契約に入っているかも確かめておきたいところです
WordPressの更新をしないとどうなるのか、安全に更新する順番は、1分半ほどの動画でも説明しています。
もう少し詳しく確かめたい方は、会社のホームページは大丈夫? セキュリティ対策7つのチェックリストで、7つの項目にまとめています。
まとめ
ホームページが狙われる理由は、会社の知名度や、そこに保存されている情報だけではありません。入れる所があれば、サイトそのものが道具として使われてしまう。公開してまもない小さなサイトにも、毎日のように探しに来ていることを考えると、「うちには関係ない」とは言いにくいのではないでしょうか。
かといって、すぐに大がかりな対策が必要なわけではありません。まずは自社のサイトの今の状態を知ることから始めてみてください。
WordPressを作り直さずに、攻撃される入口を減らす方法は、WordPressは作り直さずに守れる? 自分のサイトを静的化して検証してみたで、SOLEIAのサイトで実際に試した結果とあわせて紹介しています。